G.R.A.M.S Styling عميل لدى Aiteklabs منذ عدة سنوات. قبل وقت طويل من الانتقال إلى منصة جديدة، كنا نعتني بمتجرهم على WooCommerce: التحديثات، وتقوية الخادم، و Cloudflare أمام الموقع، والحماية من الروبوتات على النماذج، وحارس للبريد كي تصل رسائل الطلبات إلى العملاء، وحادث عارض بين حين وآخر في الثانية فجرًا. هكذا تعلمنا ما تحتاجه فعلًا من متجرها علامة صغيرة لها عملاء حول العالم، ولماذا عرضنا عليهم طريقًا للخروج من منظومة الإضافات.
المنصة الجديدة ليست أسرع وأرخص تشغيلًا فحسب. إنها تمنح الشركة الصغيرة انضباطًا في الأمن والتشغيل لا يتوفر عادة إلا للشركات التي لديها قسم لتقنية المعلومات، مدمجًا منذ أول نشر.
الأمن على الحافة، قبل أن يصل أي طلب إلى المتجر
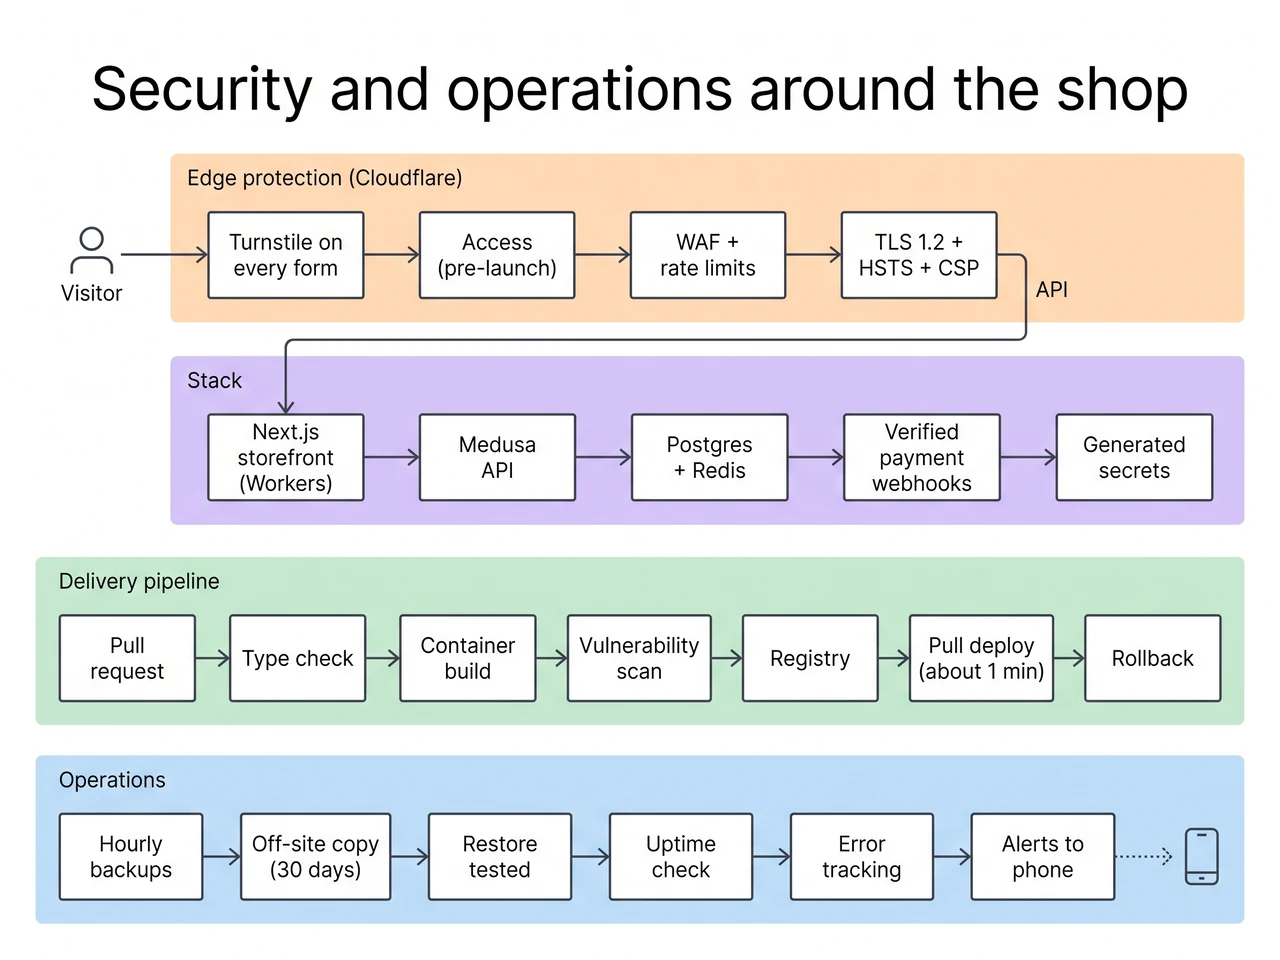
- كل نموذج عام محمي بـ Cloudflare Turnstile: تسجيل الدخول، وإنشاء الحساب، وإعادة تعيين كلمة المرور، والتواصل، وصفحة مشاركة الصور. يرفض الفحص افتراضيًا عند الفشل في بيئة الإنتاج، فأي رمز مفقود أو مزوّر يُرفض.
- حتى الإطلاق، تقع واجهة المتجر ولوحة الإدارة خلف Cloudflare Access. لا يصل إلى API إلا أشخاص محددون بالاسم، وهوية الخدمة الخاصة بواجهة المتجر.
- يحجب جدار حماية تطبيقات الويب (WAF) سحب الصور والربط المباشر بها، ويحدّ من معدل الطلبات على نقطة البحث، دون أن يمس العملاء الحقيقيين.
- TLS 1.2 كحد أدنى، و HSTS، وسياسة أمان المحتوى (CSP) طُبقت أولًا في وضع التقارير فقط ثم فُرضت، إضافة إلى ترويسات التقوية المعتادة.
- يجري التحقق تشفيريًا من إشعارات webhook القادمة من مزودي الدفع قبل أن تتغير حالة أي طلب.
الأمن داخل البنية
- لم تُصدَّر كلمات مرور العملاء كنص واضح قط. يجري التحقق من تجزئات WordPress القديمة عند أول تسجيل دخول، ثم تُرقّى بصمت إلى خوارزمية حديثة.
- تولّد المنصة الأسرار بنفسها، ولا تُكتب أبدًا في محادثة أو تذكرة، وتُغيَّر عند حدوث أي خطأ.
- الدخول إلى لوحة الإدارة بالدعوة فقط، وتحصل الورش على حسابات محدودة خاصة بها للوحة الإنتاج بدل كلمة مرور مشتركة للمتجر.
- كل تغيير يمر عبر طلب دمج (pull request)، وفحص للأنواع، وبناء حاوية تُفحص بحثًا عن الثغرات المعروفة قبل أن يمكن نشرها. الصورة التي فيها مشكلة حرجة قابلة للإصلاح لا تُنشر.
- قبل الإطلاق، راجع فريقنا الشيفرة أمنيًا، ومعه متخصص في الأمن وثلاثة نماذج ذكاء اصطناعي متقدمة، وكل ملاحظة إما أُصلحت أو رُفضت مع سبب مكتوب.
التشغيل: الأجزاء المملة التي تحمي العمل
- نسخ احتياطية كل ساعة، تُحفظ على الخادم يومين وخارج الموقع شهرًا، مع استعادة مُختبرة من البداية إلى النهاية، لا مفترضة.
- المراقبة: فحص لتوفر API، وتتبع أخطاء مستضاف ذاتيًا للخلفية ولوحة الورشة، وتنبيهات إلى هاتف المالك عند فشل النشر أو فشل النسخ الاحتياطي أو ظهور أخطاء في الإنتاج.
- يسحب النشر صورة مبنية مسبقًا، فيستغرق الإصدار نحو دقيقة، والتراجع بنقرة واحدة.
- أعمال الصيانة مؤتمتة: حذف الصور القديمة، ومراقبة استخدام القرص وعُقد الملفات (inodes)، وتحديث الاعتماديات وفق جدول.
- لا شيء يعتمد على حاسوب شخص واحد. البنية التحتية موصوفة في ملفات داخل المستودع، ودليل الاستعادة مكتوب.
لماذا يهم هذا علامة صغيرة
منصة مثل Shopify تبيع راحة البال هذه ضمن اشتراكها، وتقتطع نسبة من كل عملية بيع لتمويلها. نهجنا يمنح الشركة الصغيرة الجودة نفسها على برمجيات مفتوحة المصدر تملكها، وعلى بنية تحتية تكلف جزءًا بسيطًا من اشتراك المنصة، مع أحدث الأدوات: Cloudflare Workers على الحافة، و Medusa محركًا للتجارة، وحاويات تبنيها وتفحصها أنظمة CI، ومراقبة تنبهنا قبل أن ينبهنا العميل. تأتي المراقبة والدعم في باقات من Aiteklabs بحجم يناسب تعقيد المتجر، فتدفع الشركة مقابل مستوى العناية الذي تحتاجه، لا نسبة مما تبيعه.
هذه هي الخدمة: ليست مشروع بناء لمرة واحدة، بل متجر يبقى آمنًا، ومنسوخًا احتياطيًا، ومحدّثًا لسنوات، بتكلفة تناسب حجم الشركة.