A G.R.A.M.S Styling é cliente da Aiteklabs há vários anos. Muito antes da mudança para uma nova plataforma, já cuidávamos da sua loja WooCommerce: atualizações, reforço da segurança do servidor, Cloudflare à frente do site, proteção contra bots nos formulários, uma proteção do correio para que os emails das encomendas chegassem aos clientes e o incidente ocasional às duas da manhã. Foi assim que aprendemos aquilo de que uma pequena marca com clientes em todo o mundo precisa realmente na sua loja, e porque lhe propusemos uma saída da stack de plugins.
A nova plataforma não é apenas mais rápida e mais barata de manter. Dá a uma pequena empresa o tipo de disciplina de segurança e operações normalmente reservado a empresas com um departamento de informática, integrada desde o primeiro deploy.
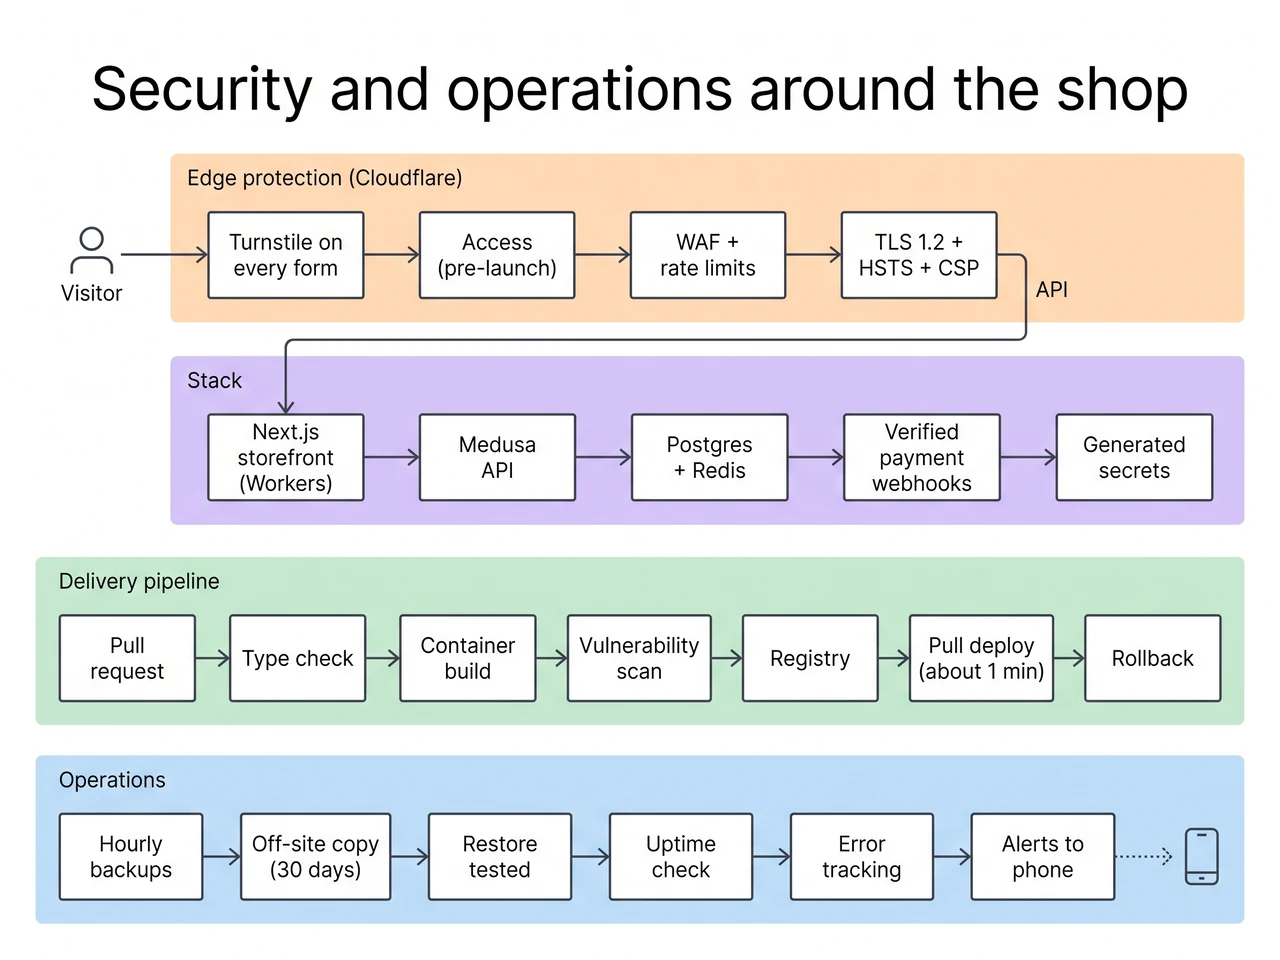
Segurança no edge, antes de um pedido chegar à loja
- Todos os formulários públicos estão protegidos pelo Cloudflare Turnstile: início de sessão, registo, reposição da palavra-passe, contacto, a página de partilha de fotos. Em produção, a verificação falha em modo fechado, por isso um token em falta ou falsificado é recusado.
- Até ao lançamento, a loja e o painel de administração estão por trás do Cloudflare Access. Só pessoas identificadas pelo nome, e a identidade de serviço da própria loja, conseguem aceder à API.
- Uma firewall de aplicações web bloqueia a recolha automática de imagens e o hotlinking, e limita a frequência de pedidos ao endpoint de pesquisa, sem afetar os clientes reais.
- TLS 1.2 no mínimo, HSTS, uma Content Security Policy implementada primeiro em modo report-only e depois aplicada, além dos habituais cabeçalhos de reforço de segurança.
- Os webhooks dos fornecedores de pagamento são verificados criptograficamente antes de uma encomenda mudar de estado.
Segurança dentro da stack
- As palavras-passe dos clientes nunca foram exportadas em texto simples. Os antigos hashes do WordPress são verificados no primeiro início de sessão e atualizados de forma transparente para um algoritmo moderno.
- Os segredos são gerados pela plataforma, nunca escritos num chat ou num ticket, e substituídos quando acontece um erro.
- O painel de administração funciona apenas por convite, e as oficinas têm os seus próprios acessos limitados ao quadro de produção, em vez de uma palavra-passe partilhada da loja.
- Cada alteração passa por um pull request, uma verificação de tipos e uma compilação de contentor analisada à procura de vulnerabilidades conhecidas antes de poder ser implementada. Uma imagem com um problema crítico corrigível não é publicada.
- Antes da entrada em produção, o código foi revisto em termos de segurança pela nossa equipa, por um especialista em segurança e por três modelos de IA de ponta, e cada problema encontrado foi corrigido ou rejeitado com uma justificação escrita.
Operações: as partes aborrecidas que salvam o negócio
- Cópias de segurança de hora a hora, guardadas no servidor durante dois dias e fora dele durante um mês, com um restauro testado de ponta a ponta, e não apenas presumido.
- Monitorização: uma verificação de disponibilidade da API, rastreio de erros alojado por nós para o backend e para o quadro das oficinas, e alertas no telemóvel do proprietário para deploys falhados, cópias de segurança falhadas e erros em produção.
- Os deploys descarregam uma imagem pré-compilada, por isso uma nova versão demora cerca de um minuto e uma reversão faz-se com um clique.
- A manutenção corrente é automática: as imagens antigas são eliminadas, a utilização de disco e de inodes é vigiada e as dependências são atualizadas de forma programada.
- Nada depende do portátil de uma só pessoa. A infraestrutura está descrita em ficheiros no repositório, e o procedimento de restauro está documentado por escrito.
Porque é que isto importa para uma pequena marca
Uma plataforma como a Shopify vende esta tranquilidade como parte da subscrição e cobra uma percentagem de cada venda para a pagar. A nossa abordagem dá a uma pequena empresa a mesma qualidade, sobre software open source que lhe pertence, numa infraestrutura que custa uma fração de uma subscrição de plataforma, com as ferramentas mais recentes: Cloudflare Workers no edge, Medusa como motor de comércio, contentores compilados e analisados pela CI e uma monitorização que nos avisa antes do cliente. A monitorização e o suporte são oferecidos como pacotes Aiteklabs dimensionados à complexidade da loja, para que a empresa pague o nível de acompanhamento de que precisa, e não uma percentagem do que vende.
É esse o serviço: não um projeto pontual, mas uma loja que se mantém segura, com cópias de segurança e atualizada durante anos, a um custo que faz sentido para a dimensão da empresa.