G.R.A.M.S Styling est client d’Aiteklabs depuis plusieurs années. Bien avant le passage à une nouvelle plateforme, nous nous occupions de sa boutique WooCommerce : mises à jour, durcissement du serveur, Cloudflare devant le site, protection anti-bots sur les formulaires, une protection de la messagerie pour que les e-mails de commande arrivent bien aux clients, et l’incident occasionnel à deux heures du matin. C’est ainsi que nous avons appris ce dont une petite marque avec une clientèle mondiale a réellement besoin pour sa boutique, et pourquoi nous lui avons proposé de sortir de la pile de plugins.
La nouvelle plateforme n’est pas seulement plus rapide et moins chère à exploiter. Elle apporte à une petite entreprise une rigueur de sécurité et d’exploitation habituellement réservée aux sociétés dotées d’un service informatique, intégrée dès le premier déploiement.
La sécurité en périphérie, avant qu’une requête n’atteigne la boutique
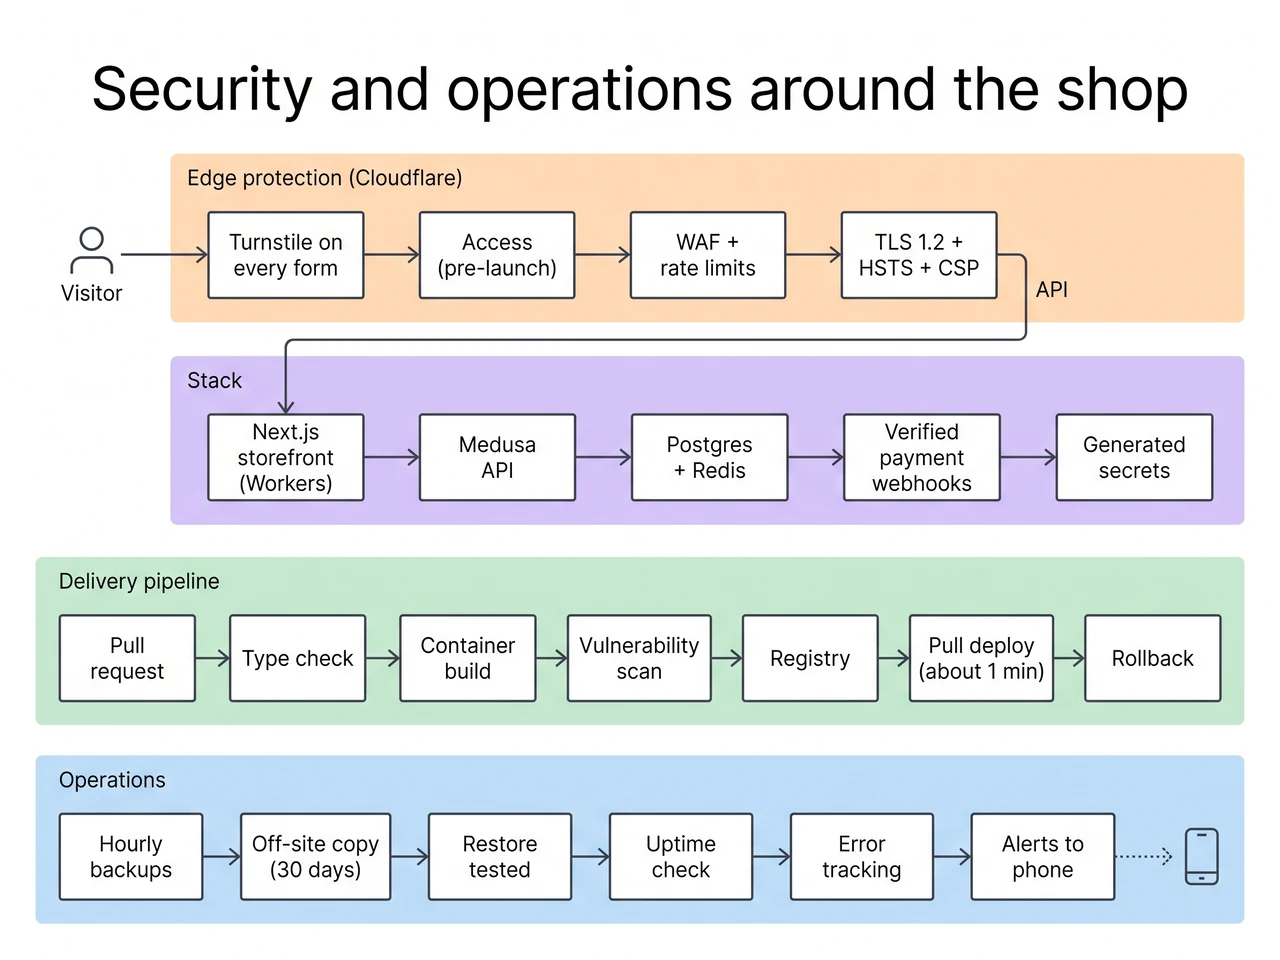
- Chaque formulaire public est protégé par Cloudflare Turnstile : connexion, inscription, réinitialisation du mot de passe, contact, page de partage de photos. En production, le contrôle refuse par défaut : un jeton absent ou falsifié est rejeté.
- Jusqu’au lancement, la vitrine et l’administration sont placées derrière Cloudflare Access. Seules des personnes nommément autorisées, ainsi que l’identité de service propre à la vitrine, peuvent atteindre l’API.
- Un pare-feu applicatif web bloque l’aspiration d’images et le hotlinking, et limite le débit du point d’accès de recherche, sans gêner les vrais clients.
- TLS 1.2 minimum, HSTS, une Content Security Policy déployée d’abord en mode observation, puis appliquée, ainsi que les en-têtes de durcissement habituels.
- Les webhooks des prestataires de paiement sont vérifiés cryptographiquement avant qu’une commande change d’état.
La sécurité à l’intérieur de la stack
- Les mots de passe clients n’ont jamais été exportés en clair. Les anciens hachages WordPress sont vérifiés à la première connexion, puis remplacés en silence par un algorithme moderne.
- Les secrets sont générés par la plateforme, jamais saisis dans un chat ou un ticket, et renouvelés en cas d’erreur.
- L’administration est accessible sur invitation uniquement, et les ateliers disposent de leurs propres accès limités au tableau de production au lieu d’un mot de passe boutique partagé.
- Chaque modification passe par une pull request, une vérification de types et un build de conteneur analysé pour détecter les vulnérabilités connues avant tout déploiement. Une image qui présente une faille critique corrigible n’est pas livrée.
- Avant la mise en production, la sécurité du code a été auditée par notre équipe, par un spécialiste sécurité et par trois modèles d’IA de pointe, et chaque constat a été corrigé ou rejeté avec une justification écrite.
Exploitation : les tâches ingrates qui sauvent l’entreprise
- Des sauvegardes toutes les heures, conservées deux jours sur le serveur et un mois hors site, avec une restauration testée de bout en bout, pas supposée.
- Supervision : un contrôle de disponibilité sur l’API, un suivi des erreurs auto-hébergé pour le backend et le tableau des ateliers, et des alertes sur le téléphone du propriétaire en cas d’échec de déploiement, d’échec de sauvegarde ou d’erreur en production.
- Les déploiements récupèrent une image préconstruite : une mise en production prend environ une minute et un retour arrière se fait en un clic.
- L’entretien est automatisé : les anciennes images sont supprimées, l’occupation du disque et des inodes est surveillée, les dépendances sont mises à jour selon un calendrier.
- Rien ne dépend de l’ordinateur portable d’une seule personne. L’infrastructure est décrite dans des fichiers du dépôt, et la procédure de restauration est consignée par écrit.
Pourquoi c’est important pour une petite marque
Une plateforme comme Shopify vend cette tranquillité d’esprit avec son abonnement, et prélève un pourcentage sur chaque vente pour la financer. Notre approche offre à une petite entreprise la même qualité sur des logiciels open source qui lui appartiennent, sur une infrastructure qui coûte une fraction d’un abonnement de plateforme, avec les outils les plus récents : Cloudflare Workers en périphérie, Medusa comme moteur e-commerce, des conteneurs construits et analysés par la CI, et une supervision qui nous alerte avant que le client ne s’en aperçoive. La supervision et le support sont proposés sous forme de forfaits Aiteklabs dimensionnés selon la complexité de la boutique, pour que l’entreprise paie le niveau d’accompagnement dont elle a besoin, et non un pourcentage de ce qu’elle vend.
C’est cela, le service : pas une réalisation ponctuelle, mais une boutique qui reste sécurisée, sauvegardée et à jour pendant des années, à un coût adapté à la taille de l’entreprise.